Mac 設備愈來愈多,Windows 還在,Linux 伺服器也要顧。傳統防毒擋不住行為型攻擊,每天的告警比 IT 人員能處理的還多,事件發生後還得手動還原系統。
SentinelOne Singularity 平台針對這個現實設計:單一 Agent、單一主控台,跨 Windows、Mac、Linux 統一管理,AI 即時偵測威脅、自動隔離並一鍵還原,不需要等人工排查才能動作。
珈特科技是 SentinelOne 在台灣的專業服務夥伴,提供授權銷售、在地部署與技術支援。
預約顧問諮詢 查看競品比較 下載評估資料SentinelOne 對 macOS 有原生深度支援,使用 Apple 的 Endpoint Security Framework(ES Framework)直接接入系統層,而不是把 Windows Agent 移植過來。Apple Silicon、Intel Mac 均支援,不影響裝置效能。
台灣企業普遍是 Mac 加 Windows 混合辦公環境,有些已啟用 Apple Business Manager,有些還在人工管理設備。SentinelOne 都能接,不需要重建現有架構。
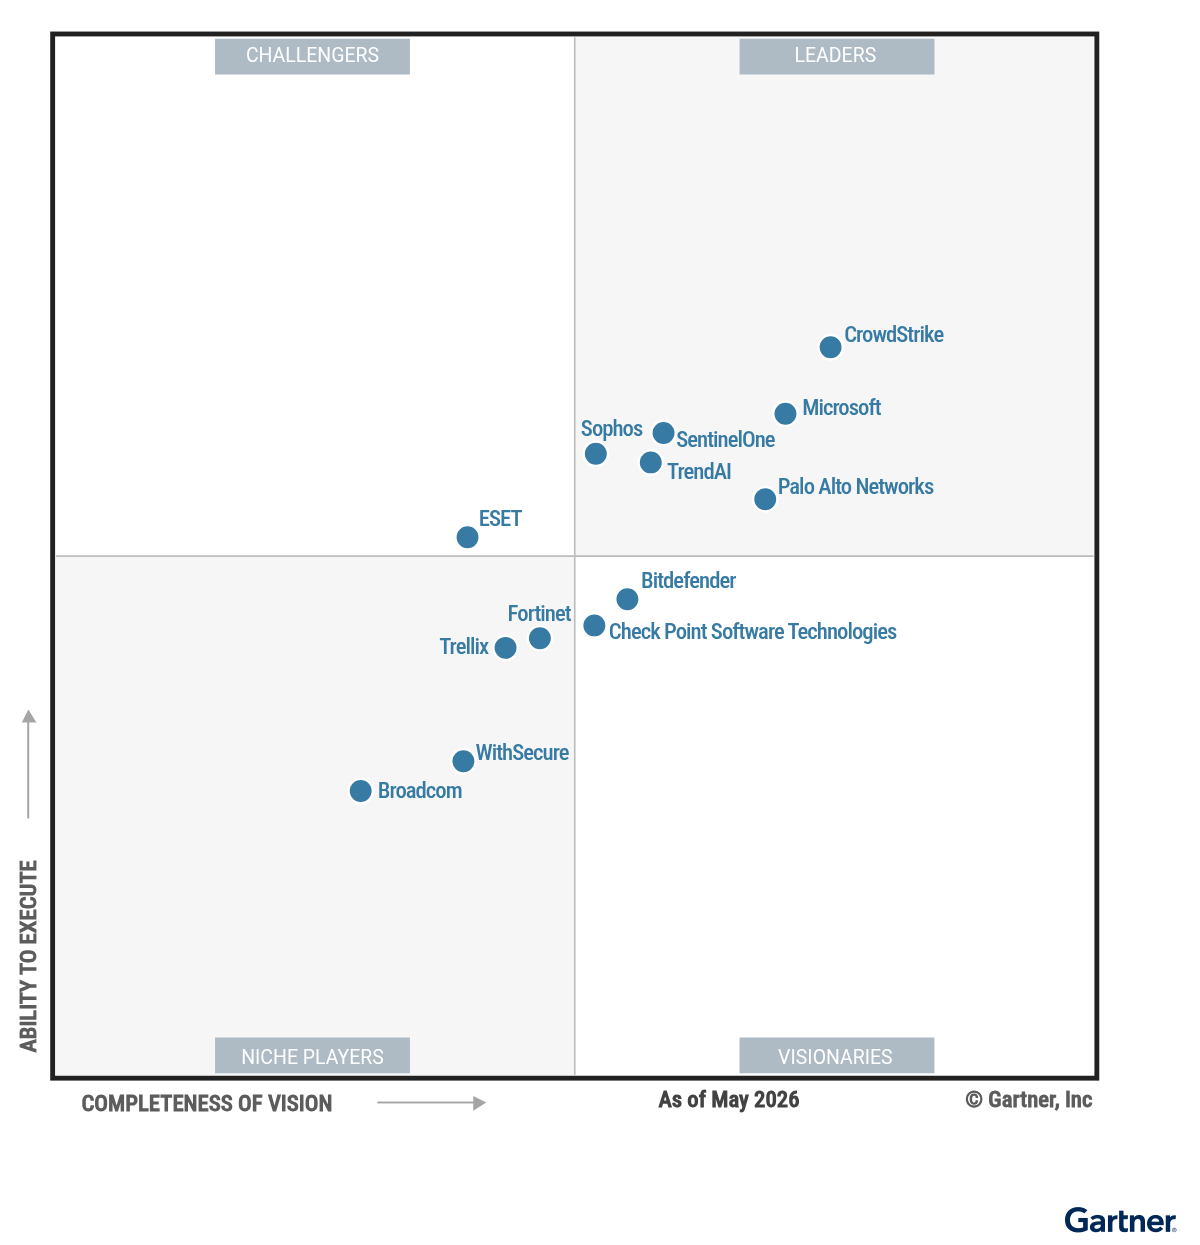
Gartner Magic Quadrant for Endpoint Protection Platforms 2026
珈特科技團隊持有 SentinelOne 官方認證,具備從售前評估到技術部署的完整能力。
靜態 AI 與行為 AI 雙引擎,在威脅執行前偵測並阻擋,不需要等待病毒碼更新。勒索軟體、無檔案攻擊、零時差漏洞均在偵測範圍內。
出差中的筆電、隔離網段的設備,防護能力不會因為斷線打折。
偵測到威脅時自動隔離受感染裝置,阻止橫向移動。Windows 裝置可透過主控台一鍵 Rollback,回到攻擊前的系統狀態。
專利技術,主流競品均未提供不需要為不同作業系統切換不同管理工具。Singularity 主控台統一呈現所有端點的防護狀態、告警與事件,可依站點、群組設定防護規則。
在導入 EDR 前,IT 團隊通常會評估幾個方向:繼續用傳統防毒加人工排查、選現有授權裡包含的解決方案,或是換一套真正的 EDR 平台。以下用幾個關鍵維度做比較。
| 比較維度 | 傳統防毒+ 人工排查 |
SentinelOne | CrowdStrike | Microsoft Defender |
Palo Alto Cortex |
|---|---|---|---|---|---|
| 1-Click Rollback(專利) | ❌ | ✅ | ❌ | ❌ | ❌ |
| MITRE 2024 告警雜訊 | 無評測基準 | 71 則 | 未公開 | 偏高 | 過高 |
| macOS Day-Zero 原生支援 | ❌ | ✅ | ✅ | ⚠️ 已知問題 | ✅ |
| Agent 更新穩定性 | 手動更新 | 嚴格測試流程 | ⚠️ 每日多次推送 | — | — |
| 單一主控台跨平台管理 | ❌ | ✅ | ⚠️ 需手動啟用 | ⚠️ 架構複雜 | ✅ |
| AI 分析師 | ❌ | ✅ Purple AI 統一介面 | ⚠️ 聊天機器人層級 | ⚠️ | ⚠️ 三個獨立 Copilot |
| 授權方案透明度 | 各廠差異大 | ✅ 三層清楚定價 | ❌ 用量計費複雜 | ❌ 授權結構複雜 | ❌ 捆綁計費複雜 |
資料來源:SentinelOne 官方競品比較文件(2026 年 1 月)、MITRE ATT&CK® 2024 評測結果
每一層完整包含前一層所有功能,企業可從 Core 起步,視需求升級。
如果你正準備比較授權層級、確認作業系統支援,或需要補充平台與 AI 安全延伸資料,可以直接下載以下中文版 PDF。這些資料適合用於內部評估、需求盤點與導入前確認。
珈特科技同時代理 Jamf 與 SentinelOne,能將兩套系統的整合工作一手包辦。Mac 裝置從透過 Apple Business Manager 自動註冊、Jamf Pro 設定合規基線、SentinelOne Agent 自動推送部署,到偵測威脅後依 EDR 狀態觸發 Jamf Smart Group 重新分類或限制存取,是一條打通的流程。
出問題時只需要聯繫珈特,不需要在 Jamf 和 SentinelOne 兩家廠商之間往返。這對沒有專職資安人員的 IT 團隊尤其重要。
企業評估 EDR/XDR 時,常會同時比較 CrowdStrike、Microsoft Defender for Endpoint、Trend Vision One、Palo Alto Cortex XDR、Sophos Endpoint/XDR 與 Bitdefender GravityZone。這些方案都能提供端點防護、偵測與回應能力,但在跨平台支援、自動化程度、導入複雜度與適合的 IT 團隊型態上,各自有明顯差異。
| 產品 | 主要強項 | 評估時需注意 | 適合情境 |
|---|---|---|---|
| SentinelOne Singularity | AI 行為偵測、單一 Agent、自動隔離與 Rollback,支援 Windows、macOS、Linux 與多種部署模式。 | 需要清楚規劃政策、端點群組與事件處理流程,才能把自動化能力真正落地。 | Mac + Windows 混合環境、IT 人力有限、希望從傳統防毒升級 EDR/XDR 的企業。 |
| CrowdStrike Falcon | 品牌能見度高、威脅情資與 MDR 服務成熟,適合大型 SOC 與全球化組織。 | 模組化採購後總成本需仔細評估,導入後仍需要足夠 SecOps 能力發揮價值。 | 大型企業、成熟 SOC、重視威脅情資與託管偵測服務的組織。 |
| Microsoft Defender for Endpoint | 與 Microsoft 365、Entra ID、Defender XDR 整合度高,Windows 環境導入門檻低。 | 授權層級與功能範圍較複雜,非 Windows 與 Apple 管理情境常需要額外整合。 | 已採用 Microsoft 365 E5、Windows 端點比例高、希望統一在 Microsoft 安全平台管理的企業。 |
| Trend Vision One | 台灣市場熟悉度高,端點、Email、Cloud、Network 等資安層整合完整。 | 若從既有傳統防毒架構升級,需重新盤點授權、感測器與 XDR 營運流程。 | 既有 Trend Micro 客戶、需要 Email 與端點整合偵測的企業。 |
| Palo Alto Cortex XDR | 網路、雲端、端點關聯能力強,適合已使用 Palo Alto 生態系的企業。 | 對非 Palo Alto 用戶而言,架構與導入門檻可能較高。 | 已大量使用 Palo Alto 防火牆、Prisma 或 Cortex 平台的大型組織。 |
| Sophos Endpoint/XDR | 管理介面相對直覺,勒索病毒防護、MDR 與中小企業市場接受度佳。 | 高階威脅獵捕與大型 SOC 擴展性需依企業成熟度評估。 | 中小企業、IT 與資安人力有限、希望搭配 MDR 的組織。 |
| Bitdefender GravityZone | 防護效能與成本效益佳,適合 MSP 與希望快速部署的企業。 | 在台灣大型企業採購討論中的品牌聲量通常低於 Microsoft、Trend、CrowdStrike。 | 成本敏感、希望以精簡方式建立端點防護的企業。 |
SentinelOne 的價值不只是偵測更多告警,而是把威脅偵測、自動隔離、修復與 Rollback 放進同一個端點流程,讓 IT 團隊能更快處置勒索病毒、零日攻擊與可疑行為。
珈特長期服務 Apple、Jamf 與跨平台端點管理場景,能協助企業處理 Mac、Windows、Linux 混合環境中的部署、政策、例外與維運問題。
若企業正在比較 Defender、CrowdStrike 或 Trend,建議同步盤點端點數量、Mac 比例、現有 MDM、資安人力與事件回應流程,再決定最適合的 EDR/XDR 架構。
珈特科技可依企業端點數量、Mac/Windows 比例、既有 Microsoft 或 Apple 管理架構、IT 人力與資安成熟度,協助評估最適合的端點防護導入方案。